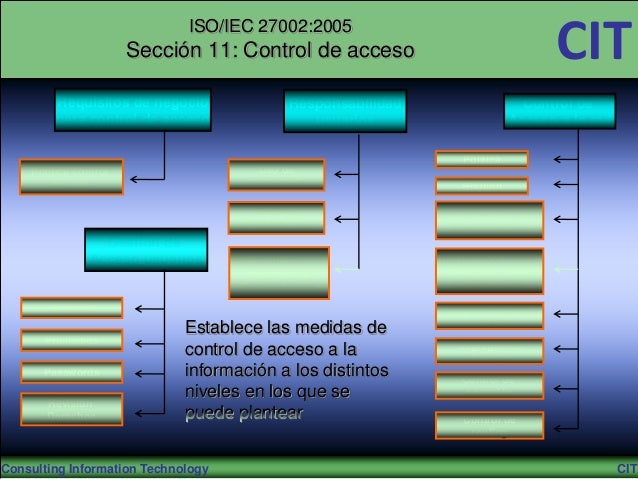
En primer lugar, se debe contar con una política de control de acceso. Todo acceso no autorizado debe ser evitado y se deben minimizar al máximo las probabilidades de que eso suceda. Todo esto se controla mediante registro de usuarios, gestión de privilegios, autenticación mediante usuarios y contraseñas, etc.
Aparte de la autenticación correspondiente, los usuarios deben asegurar que el equipo desatendido tenga la protección apropiada, como por ejemplo la activación automática de un protector de pantalla después de cierto tiempo de inactividad, el cual permanezca impidiendo el acceso hasta que se introduzca una contraseña conocida por quien estaba autorizado para utilizar la máquina desatendida.
Son necesarios controles de acceso a la red, al sistema operativo, a las aplicaciones y a la información. Para todo esto deben existir registros y bitácoras de acceso.
Deben también existir políticas que contemplen adecuadamente aspectos de comunicación móvil, redes inalámbricas, control de acceso a ordenadores portátiles, y teletrabajo, en caso que los empleados de la empresa ejecuten su trabajo fuera de las instalaciones de la organización.
Gestión de comunicaciones y operaciones
El objetivo de esto es asegurar la operación correcta y segura de los medios de procesamiento de la información.
En primer lugar, es necesario que los procedimientos de operación estén bien documentados, pues no basta con tener las ideas en la mente de los administradores, sino que se deben plasmar en documentos que por supuesto estén autorizados por la gerencia.
Otro aspecto fundamental es la gestión de cambios. Un cambio relevante no se debe hacer jamás sin documentarlo, además de la necesidad de hacerlo bajo la autorización pertinente y luego de un estudio y análisis de los beneficios que traerá dicho cambio.
Se debe tener cuidado que nadie pueda tener acceso, modificar o utilizar los activos sin autorización o detección. Para ello debe haber una bitácora de accesos, con las respectivas horas y tiempos de acceso, etc.
Es completamente necesario tener un nivel de separación entre los ambientes de desarrollo, de prueba y de operación, para evitar problemas operacionales.
Si la organización se dedica a vender servicios, debe implementar y mantener el nivel apropiado de seguridad de la información y la entrega del servicio en línea con los acuerdos de entrega de servicios de terceros.
A la hora de aceptar un nuevo sistema, se debe tener especial cuidado, verificando primeramente las capacidades y contando con evaluadores capacitados para determinar la calidad o falta de calidad de un sistema nuevo a implementar. Se tienen que establecer criterios de aceptación de los sistemas de información, actualizaciones o versiones nuevas, y se deben realizar pruebas adecuadas a los sistemas durante su desarrollo y antes de su aceptación.
La protección contra el código malicioso y descargable debe servir para proteger la integridad del software y la integración con los sistemas y tecnologías con que ya se cuenta. Se deben también tener controles de detección, prevención y recuperación para proteger contra códigos maliciosos, por ejemplo antivirus actualizados y respaldos de información. De hecho, los respaldos de información son vitales y deben realizarse con una frecuencia razonable, pues de lo contrario, pueden existir pérdidas de información de gran impacto negativo.
En cuanto a las redes, es necesario asegurar la protección de la información que se transmite y la protección de la infraestructura de soporte. Los servicios de red tienen que ser igualmente seguros, especialmente considerando cómo la tendencia de los últimos años se encamina cada vez más a basar todas las tecnologías de la información a ambientes en red para transmitir y compartir la información efectivamente. Los sistemas tienen que estar muy bien documentados, detalle a detalle, incluyendo por supuesto la arquitectura de red con la que se cuenta.
Se tienen que establecer políticas, procedimientos y controles de intercambio formales para proteger el intercambio de información a través del uso de todos los tipos de medios de comunicación. Además de las medidas directas para proteger el adecuado intercambio de información, se le debe recordar al personal el tomar las precauciones adecuadas, como no revelar información confidencial al realizar una llamada telefónica para evitar ser escuchado o interceptado por personas alrededor suyo, intervención de teléfonos, personas en el otro lado de la línea (en el lado del receptor), etc. Igualmente para los mensajes electrónicos se deben tomar medidas adecuadas, para evitar así cualquier tipo de problema que afecte la seguridad de la información.
Cuando se haga uso del comercio electrónico, debe haber una eficiente protección cuando se pasa a través de redes públicas, para protegerse de la actividad fraudulenta, divulgación no autorizada, modificación, entro otros.
Debe haber un continuo monitoreo para detectar actividades de procesamiento de información no autorizadas. Las auditorías son también necesarias.
Las fallas deben ser inmediatamente corregidas, pero también registradas y analizadas para que sirvan en la toma de decisiones y para realizar acciones necesarias.
Los relojes de todos los sistemas de procesamiento de información relevantes dentro de una organización o dominio de seguridad deben estar sincronizados con una fuente que proporcione la hora exacta acordada. Asimismo, todo acceso a la información debe ser controlado.
Seguridad ligada a los recursos humanos
El objetivo de esto es asegurar que los empleados, contratistas y terceros entiendan sus responsabilidades, y sean idóneos para los roles para los cuales son considerados, reduciendo el riesgo de robo, fraude y mal uso de los medios. Es necesario definir claramente los roles y responsabilidades de cada empleado. Todo esto no debe ser simplemente mediante acuerdos verbales, sino que se debe plasmar en el contrato de trabajo. También deben existir capacitaciones periódicas para concientizar y proporcionar formación y procesos disciplinarios relacionados a la seguridad y responsabilidad de los recursos humanos en este ámbito.
También se deben especificar las responsabilidades cuando se da el cese del empleo o cambio de puesto de trabajo, para que la persona no se vaya simplemente y deje a la organización afectada de alguna manera en materia de seguridad.
Seguridad física y ambiental
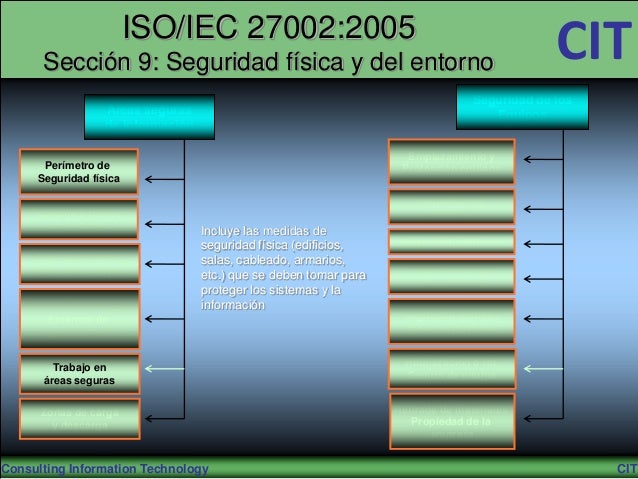
La seguridad física y ambiental se divide en áreas seguras y seguridad de los equipos. Respecto a las áreas seguras, se refiere a un perímetro de seguridad física que cuente con barreras o límites tales como paredes, rejas de entrada controladas por tarjetas o recepcionistas, y medidas de esa naturaleza para proteger las áreas que contienen información y medios de procesamiento de información.
Se debe también contar con controles físicos de entrada, tales como puertas con llave, etc. Además de eso, es necesario considerar la seguridad física con respecto a amenazas externas y de origen ambiental, como incendios (para los cuales deben haber extintores adecuados y en los lugares convenientes), terremotos, huracanes, inundaciones, atentados terroristas, etc. Deben también haber áreas de acceso público de carga y descarga, parqueos, áreas de visita, entre otros. Si hay gradas, deben ser seguras y con las medidas respectivas como antideslizantes y barras de apoyo sobre la pared para sujetarse.
En cuanto a la seguridad ambiental, se debe controlar la temperatura adecuada para los equipos, seguridad del cableado, mantenimiento de equipos, etc. Para todo esto se requerirá de los servicios de técnicos o ingenieros especializados en el cuidado y mantenimiento de cada uno de los equipos, así como en la inmediata reparación de los mismos cuando sea necesario. La ubicación de los equipos también debe ser adecuada y de tal manera que evite riesgos. Por ejemplo si algún equipo se debe estar trasladando con frecuencia, quizá sea mejor dejarlo en la primera planta, en vez de dejarlo en la última planta de un edificio, pues el traslado podría aumentar los riesgos de que se caiga y dañe, especialmente si no se cuenta con un ascensor. Se debe igualmente verificar y controlar el tiempo de vida útil de los equipos para que trabajen en condiciones óptimas.
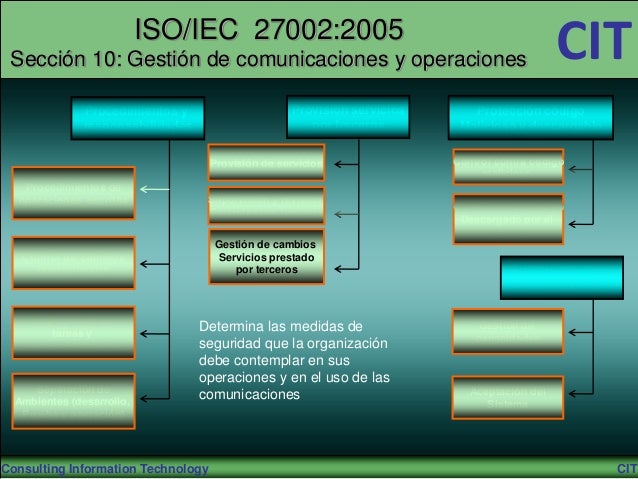
Gestión de comunicaciones y operaciones El objetivo de esto es asegurar la operación correcta y segura de los medios de procesamiento de la información.
En primer lugar, es necesario que los procedimientos de operación estén bien documentados, pues no basta con tener las ideas en la mente de los administradores, sino que se deben plasmar en documentos que por supuesto estén autorizados por la gerencia.
Otro aspecto fundamental es la gestión de cambios. Un cambio relevante no se debe hacer jamás sin documentarlo, además de la necesidad de hacerlo bajo la autorización pertinente y luego de un estudio y análisis de los beneficios que traerá dicho cambio.
Se debe tener cuidado que nadie pueda tener acceso, modificar o utilizar los activos sin autorización o detección. Para ello debe haber una bitácora de accesos, con las respectivas horas y tiempos de acceso, etc.
Es completamente necesario tener un nivel de separación entre los ambientes de desarrollo, de prueba y de operación, para evitar problemas operacionales.
Si la organización se dedica a vender servicios, debe implementar y mantener el nivel apropiado de seguridad de la información y la entrega del servicio en línea con los acuerdos de entrega de servicios de terceros.
A la hora de aceptar un nuevo sistema, se debe tener especial cuidado, verificando primeramente las capacidades y contando con evaluadores capacitados para determinar la calidad o falta de calidad de un sistema nuevo a implementar. Se tienen que establecer criterios de aceptación de los sistemas de información, actualizaciones o versiones nuevas, y se deben realizar pruebas adecuadas a los sistemas durante su desarrollo y antes de su aceptación.
La protección contra el código malicioso y descargable debe servir para proteger la integridad del software y la integración con los sistemas y tecnologías con que ya se cuenta. Se deben también tener controles de detección, prevención y recuperación para proteger contra códigos maliciosos, por ejemplo antivirus actualizados y respaldos de información. De hecho, los respaldos de información son vitales y deben realizarse con una frecuencia razonable, pues de lo contrario, pueden existir pérdidas de información de gran impacto negativo.
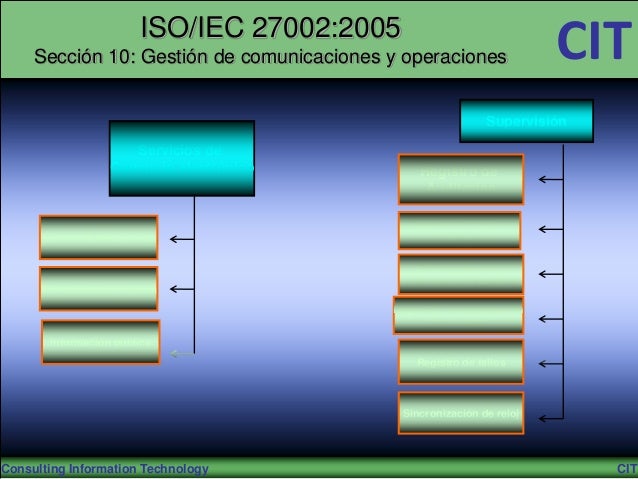
En cuanto a las redes, es necesario asegurar la protección de la información que se transmite y la protección de la infraestructura de soporte. Los servicios de red tienen que ser igualmente seguros, especialmente considerando cómo la tendencia de los últimos años se encamina cada vez más a basar todas las tecnologías de la información a ambientes en red para transmitir y compartir la información efectivamente. Los sistemas tienen que estar muy bien documentados, detalle a detalle, incluyendo por supuesto la arquitectura de red con la que se cuenta.
Se tienen que establecer políticas, procedimientos y controles de intercambio formales para proteger el intercambio de información a través del uso de todos los tipos de medios de comunicación. Además de las medidas directas para proteger el adecuado intercambio de información, se le debe recordar al personal el tomar las precauciones adecuadas, como no revelar información confidencial al realizar una llamada telefónica para evitar ser escuchado o interceptado por personas alrededor suyo, intervención de teléfonos, personas en el otro lado de la línea (en el lado del receptor), etc. Igualmente para los mensajes electrónicos se deben tomar medidas adecuadas, para evitar así cualquier tipo de problema que afecte la seguridad de la información.
Cuando se haga uso del comercio electrónico, debe haber una eficiente protección cuando se pasa a través de redes públicas, para protegerse de la actividad fraudulenta, divulgación no autorizada, modificación, entro otros.
Debe haber un continuo monitoreo para detectar actividades de procesamiento de información no autorizadas. Las auditorías son también necesarias.
Las fallas deben ser inmediatamente corregidas, pero también registradas y analizadas para que sirvan en la toma de decisiones y para realizar acciones necesarias.
Los relojes de todos los sistemas de procesamiento de información relevantes dentro de una organización o dominio de seguridad deben estar sincronizados con una fuente que proporcione la hora exacta acordada. Asimismo, todo acceso a la información debe ser controlado.
Áreas principales de la norma ISO 27002
Generalidades. La ISO 27002 es una guía de buenas prácticas que describe cuáles deben de ser los objetivos de control que se deben aplicar sobre la seguridad de la información. Funciona de la siguiente manera:1. Las empresas que desean resguardar sus activos de información implementan la norma ISO 27001, la cual consiste en la creación de un Sistema de Gestión de la Seguridad de la Información.
2. Para evaluar el desempeño del estándar anterior, se utiliza la ISO 27002 en la que están recopilados los controles que deben ser aplicados para evaluar el desempeño del estándar. Cabe destacar que la ISO 27001 también contiene un conjunto de controles; pero estos se refieren a los requisitos para la creación del SGSI y; por otra parte, los controles especificados en la ISO 27002 sirven para la evaluación de la misma. En este sentido, la ISO 27002 se utiliza como un documento de referencia y como tal, NO es certificable.
Contenido de la Norma. En total la norma contiene 39 objetivos de control y 133 controles los cuales están agrupados en 11 dominios. La siguiente figura muestra cada uno de los dominios de la norma. 1. Políticas de Seguridad. Consiste en los controles que se aplican a las políticas de seguridad de la información. Comprende tanto la elaboración del documento que recopile todas las políticas, como su revisión. 2. Organización de la Seguridad de la Información. Esta sección tiene dos objetivos de control que corresponden a la organización interna de la información y su trato con terceros. 3. Gestión de Activos. Este dominio posee dos activos que tratan la responsabilidad sobre los activos; es decir, quién es responsable de qué activo, y la clasificación de la información, que contiene una serie de directrices para clasificar la información y su posterior manipulación. 4. Seguridad de los Recursos Humanos. Comprende todos los controles que se deben implementar para evitar la fuga de información por parte del personal de la empresa. El dominio contiene tres controles que corresponden al ciclo de trabajo de una persona: antes del empleo, durante el empleo y el cese del empleo. 5. Seguridad física y del entorno. Para que los datos estén debidamente resguardados, es necesario que éstos se encuentren en una zona segura y con los equipos adecuados; debidamente preparados para ejecutar la tarea encomendada. Este dominio comprende los controles necesarios tanto para la preparación de áreas seguras, como para el emplazamiento y protección de equipos. 6. Gestión de Comunicaciones y Operaciones. Este dominio es el más largo de toda la norma y comprende diez objetivos de control que aseguran una comunicación efectiva entre los sistemas de información; así como asegura todas las operaciones que conlleven un intercambio de información, como: servicios de e-commerce, redes de datos, entre otros. 7. Control de Acceso. Es lógico pensar que; en una empresa, no todos los usuarios deben tener acceso a toda la información de la empresa; sino que cada usuario debe acceder únicamente a la información con la que trabaja. Para ello, se establecen 6 objetivos de control que definen la meta que se ha de alcanzar mediante la gestión de los accesos de usuario y la concesión de privilegios. 8. Adquisición, desarrollo y mantenimiento de sistemas de información. Para que la información de una empresa esté debidamente resguardada, es necesario que el sistema de seguridad que se ha implementado esté en una continua revisión. Para ello, se plantean 6 objetivos de control sobre los cuales ha de guiarse el tratamiento de los SI. 9. Gestión de Incidentes en la seguridad. Al implementar un sistema de gestión de la Seguridad de la Información, cualquier incidente implica un fallo en el mismo y ha de ser controlado correctamente para que no afecte otras áreas de la organización. Se plantean 2 objetivos: el primero está relacionado con la identificación de los puntos débiles del SGSI y el segundo con la gestión de incidentes y la implementación de mejoras al sistema. 10. Gestión de la continuidad del negocio. Este dominio tiene un solo objetivo y consiste en el alineamiento de los objetivos del SGSI con los objetivos de la compañía. 11. Cumplimiento. Este es el último dominio y se plantea como una evaluación. Se evalúan distintos factores: requisitos legales, normas de seguridad y cumplimiento técnico, y auditorías.
En conclusión la ISO 27002 sirve como un punto de información de la serie de normas 27000. Evalúa y rectifica su implementación mediante la aplicación de objetivos de control. Dichos objetivos han de ser cumplidos para garantizar la correcta implantación de las normas; así como el funcionamiento de la empresa en cuanto a la seguridad de la información.
Referencias ISO 27002. “ISO/IEC 27002:2005 Dominios, Objetivos de Control y Controles.”. Disponible en: http://www.iso27000.es/download/ControlesISO27002-2005.pdf [Última Visita: 27/02/2013] ISO 27002. “Objetivos de la ISO 27002”. Disponible en: http://www.iso27002.es/ [Última Visita: 27/02/2013] “Sotelo Marcos”. “ISO/IEC 27002:2005”. Disponible en: e-computacion.net/av200/mod/resource/view.php?id=9 [Última Visita: 27/02/2013]
Modelo de gestión de la seguridad, ISO 27002
Administración de seguridad de la información CIT Conformidad legal (3 Objetivo, 10 Controles) Plan de Continuidad de Negocio (10 Objetivo, 32 Controles) Política de seguridad (7 Objetivo, 25 Controles) (6 Objetivo, 16 Controles) Control de acceso (1 Objetivo, 2 Controles) Comunicaciones Mantenimiento Y operaciones De sistemas (1 Objetivo, 5 Controles) Seguridad del personal Seguridad física (3 Objetivo, 9 Controles) (2 Objetivo, 13 Controles) Estructura organizativa Clasificación de activos (3 Objetivo, 11 Controles) (2 Objetivo, 5 Controles)Consulting Information Technology CIT
Diagrama de la Norma ISO 27002 CIT Seguridad organizativa Política de Seguridad Seguridad lógica Seguridad física Organización de la Seguridad legal Seguridad de la información Gestión de activos Control de accesos conformidad Seguridad física y del Seguridad en los entorno Recursos Humanos Gestión de Gestión de la Gestión de Adquisición, desarrollo y Incidentes de seg. Continuidad del comunicaciones mantenimiento de de la información negocio y operaciones sistemas de informaciónConsulting Information Technology CIT
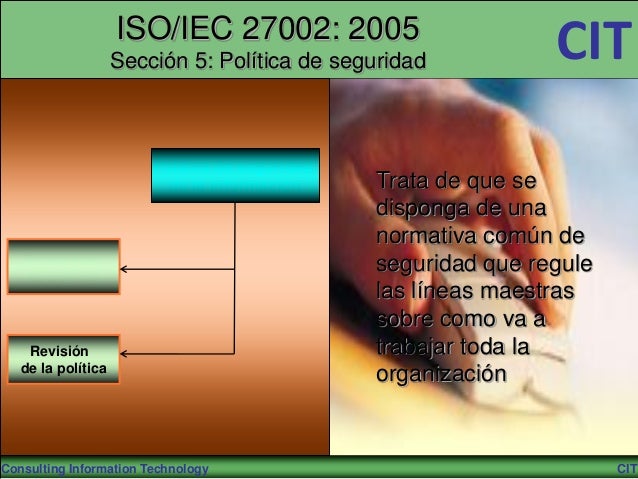
ISO/IEC 27002: 2005 Sección 5: Política de seguridad CIT Política de seguridad de la información Trata de que se disponga de una normativa común de Documento de política seguridad que regule las líneas maestras sobre como va a Revisión trabajar toda la de la política organizaciónConsulting Information Technology CIT
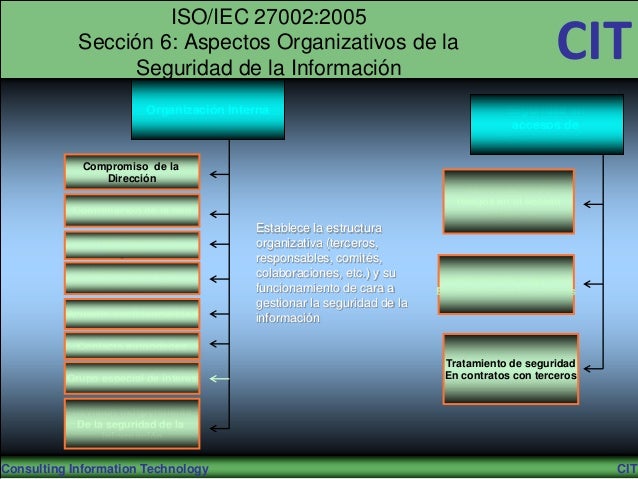
ISO/IEC 27002:2005 Sección 6: Aspectos Organizativos de la Seguridad de la Información CIT Organización Interna Seguridad en accesos de Terceras partes Compromiso de la Dirección Identificación de riesgos en el acceso Coordinación de la Seg de terceros Establece la estructura Responsables de organizativa (terceros, Seguridad responsables, comités, Autorización para colaboraciones, etc.) y su Tratamiento de seguridad procesar la información funcionamiento de cara a En relación con los clientes gestionar la seguridad de la Acuerdo confidencialidad información Contacto autoridades Tratamiento de seguridad Grupo especial de interés En contratos con terceros Revisión independiente De la seguridad de la informaciónConsulting Information Technology CIT
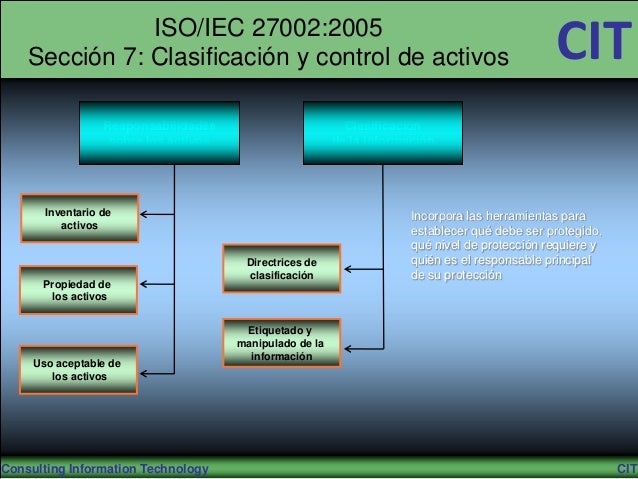
ISO/IEC 27002:2005 Sección 7: Clasificación y control de activos CIT Responsabilidades Clasificación sobre los activos de la información Inventario de Incorpora las herramientas para activos establecer qué debe ser protegido, qué nivel de protección requiere y Directrices de quién es el responsable principal clasificación de su protección Propiedad de los activos Etiquetado y manipulado de la información Uso aceptable de los activosConsulting Information Technology CIT
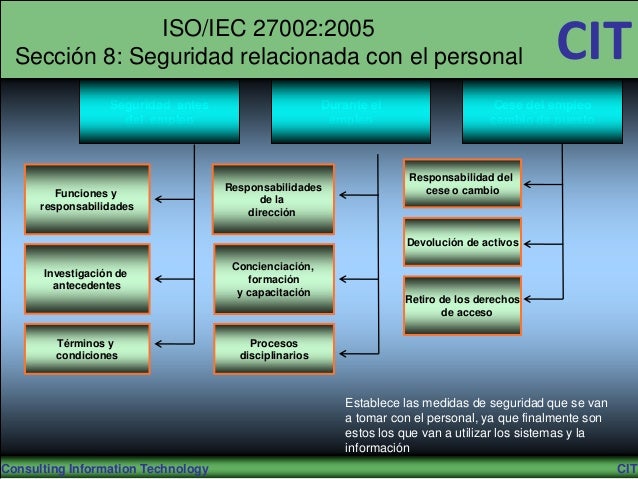
ISO/IEC 27002:2005 Sección 8: Seguridad relacionada con el personal CIT Seguridad antes Durante el Cese del empleo del empleo empleo cambio de puesto Responsabilidad del Responsabilidades cese o cambio Funciones y de la responsabilidades dirección Devolución de activos Concienciación, Investigación de formación antecedentes y capacitación Retiro de los derechos de acceso Términos y Procesos condiciones disciplinarios Establece las medidas de seguridad que se van a tomar con el personal, ya que finalmente son estos los que van a utilizar los sistemas y la informaciónConsulting Information Technology CIT
ISO/IEC 27002:2005 Sección 9: Seguridad física y del entorno CIT Seguridad de los Áreas seguras Equipos de información Emplazamiento y Perímetro de Protección equipos Seguridad física Instalaciones Controles físicos suministros de entrada Incluye las medidas de seguridad física (edificios, Seguridad cableado Seguridad oficinas, salas, cableado, armarios, despachos e insta. etc.) que se deben tomar para Mantenimiento de equipos proteger los sistemas y la Protección amenazas información Externas de Seguridad equipos origen ambiental fuera de la oficina Trabajo en Reutilización o ret. áreas seguras Segura de equipo Zonas de carga Retirada de materiales y descarga Propiedad de la empresaConsulting Information Technology CIT
ISO/IEC 27002:2005 Sección 10: Gestión de comunicaciones y operaciones CIT Procedimientos y Provisión servicios Protección código responsabilidades por terceros Malicioso y descargable Provisión de servicios Control contra código malicioso. Procedimientos de operaciones escritos Supervisión y revisión Control contra código Servicios por terceros Descargado por el cliente Gestión de cambios Control de cambios Servicios prestado operacionales por terceros Planificación y Aceptación del sist. Segregación de tareas y Determina las medidas de Gestión de capacidades responsabilidades seguridad que la organización debe contemplar en sus operaciones y en el uso de las Separación de Aceptación del Ambientes (desarrollo, comunicaciones Sistema Prueba y operación)Consulting Information Technology CIT
ISO/IEC 27002:2005 Sección 10: Gestión de comunicaciones y operaciones CIT Manipulación Intercambio de Copias de seguridad de los soportes información Gestión de soportes extraíbles Políticas y Copias de seguridad de procedimiento La información Intercambio de informac. Retirada de soportes Acuerdos de cambio Seguridad de Procedimientos de Redes Manipulación de la info. Controles de red Soportes físicos Seguridad de la en transito Documentación del sist. Seguridad de los Mensajería Servicios de red Determina las medidas de Electrónica seguridad que la organización debe contemplar en sus Sistemas de información operaciones y en el uso de las empresariales comunicacionesConsulting Information Technology CIT
ISO/IEC 27002:2005 Sección 10: Gestión de comunicaciones y operaciones CIT Supervisión Servicios de Comercio electrónico Registro de Auditorias Supervisión uso del Comercio electrónico sistema Protección de la Información registros Transacciones en línea Registros administración y operación Información pública Registro de fallos Sincronización de relojConsulting Information Technology CIT
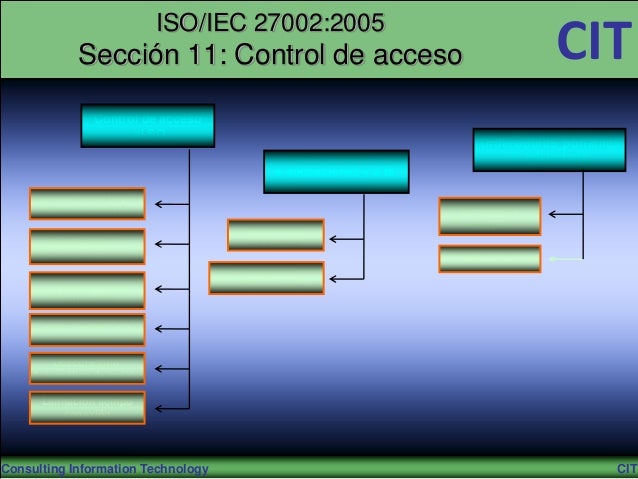
ISO/IEC 27002:2005 Sección 11: Control de acceso CIT Requisitos de negocio Responsabilidad Control de para control de acceso usuarios Acceso a la red Política Política control Uso de acceso passwords Routing Equipos Identificación de desatendidos equipos de red Gestión de Acceso usuarios Puesto de trabajo Diagnostico remoto despejado y Protección puertos pantalla limpia configuración Registro Segregación de redes Establece las medidas de Privilegios Segregación control de acceso a la de redes Passwords información a los distintos Control de niveles en los que se conexión Revisión Derechos puede plantear Control de routingConsulting Information Technology CIT
ISO/IEC 27002:2005 Sección 11: Control de acceso CIT Control de acceso al SO Ordenadores portátiles Control acceso y teletrabajo a aplicaciones y a la información Procedimiento seguro de inicio de sesión Informática móvil Restricción Identificación y de acceso Autenticación usuario Teletrabajo Aislamiento Sistema gestión de sistemas sensibles contraseña Uso recursos del sistema Desconexión Automática de sesión Limitación tiempo conexiónConsulting Information Technology CIT
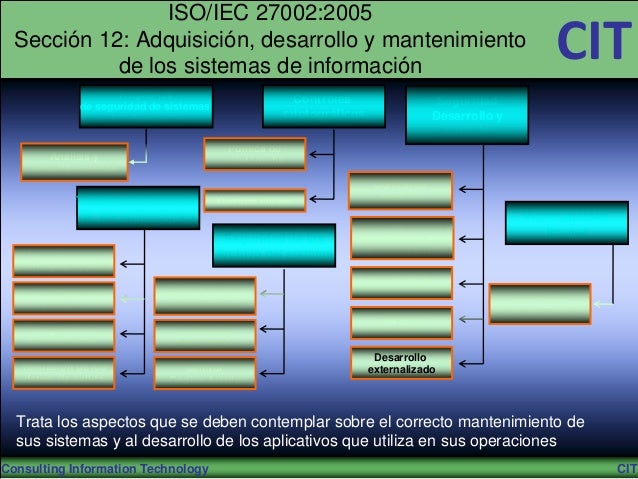
ISO/IEC 27002:2005 Sección 12: Adquisición, desarrollo y mantenimiento de los sistemas de información CIT Requisitos Controles Seguridad de seguridad de sistemas de información criptográficos Desarrollo y soporte Política de Análisis y criptografía especificaciones Control de Tratamiento correcto Gestión claves cambios de las aplicaciones Vulnerabilidad Revisión técnica de técnica Seguridad de los Aplicaciones tras Validación de Archivo del sistema cambios SO Datos de entrada Restricción de Control proceso Control software Cambios software en explotación Control de interno vulnerabilidades Fugas de Integridad de Protección información los mensajes datos prueba Desarrollo Validación de los Control externalizado datos de salida Código fuente Trata los aspectos que se deben contemplar sobre el correcto mantenimiento de sus sistemas y al desarrollo de los aplicativos que utiliza en sus operacionesConsulting Information Technology CIT
ISO/IEC 27002:2005 Sección 13: Gestión de incidentes en la seguridad de la información CIT Incidentes de seguridad Notificación eventos y puntos de la información y Débiles de la seguridad mejoras de la información Responsabilidades y Notificación eventos Procedimientos Aprendizaje de los Incidentes de seguridad Notificación puntos Débiles de la seguridad Recopilación de evidencias Trata los aspectos que se deben contemplar sobre el correcto mantenimiento de sus sistemas y al desarrollo de los aplicativos que utiliza en sus operacionesConsulting Information Technology CIT
ISO/IEC 27002:2005 Sección 14: Gestión de la continuidad del negocio CIT Seguridad de la información en la gestión del negocio Inclusión de la seguridad de la información en el proceso de gestión de continuidad del negocio Continuidad del negocio y evaluación de riesgos Desarrollo e implantación de planes de continuidad que incluyan seguridad de la información Marco de referencia para la Planificación de la continuidad del negocio Pruebas, mantenimiento y Reevaluación de planes de continuidadConsulting Information Technology CIT
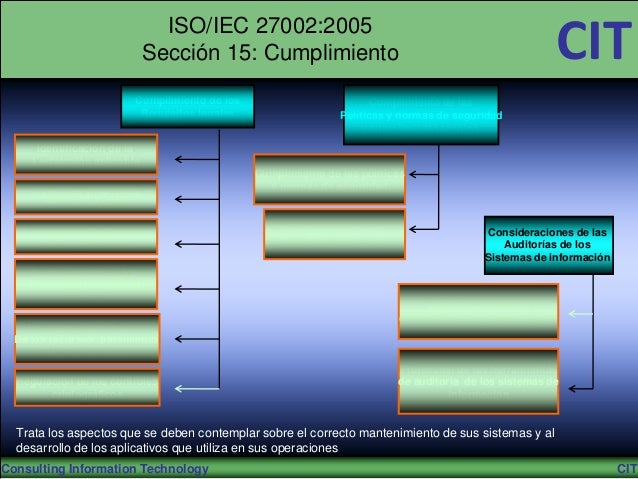
ISO/IEC 27002:2005 Sección 15: Cumplimiento CIT Cumplimiento de los Cumplimiento de las Requisitos legales Políticas y normas de seguridad y cumplimiento técnico Identificación de la Legislación aplicable Cumplimiento de las políticas Derechos propiedad y normas de seguridad Intelectual (DPI) Protección documentos Comprobación del Consideraciones de las de la organización Cumplimiento técnico Auditorías de los Sistemas de información Protección datos y Privacidad información personal Control de Auditoría de los sistemas de información Prevención uso indebido De los recursos tratamiento de la información Protección de las herramientas Regulación de los controles de auditoria de los sistemas de criptográficos información Trata los aspectos que se deben contemplar sobre el correcto mantenimiento de sus sistemas y al desarrollo de los aplicativos que utiliza en sus operacionesConsulting Information Technology CIT
Gracias … CIT Apoyo gerencial Necesitamos la La Seguridad es un proceso, artillería correcta Equipo Sólido No un producto ¿Preguntas? Alianzas EstratégicasConsulting Information Technology CIT
martes, 26 de mayo de 2015
TERMINOS Y DE FINICIONES
Para los propositos de este documento se aplican los siguientes terminos y definiciones:
ACTIVO: Cualquier cosa que tenga valor para la organizacion.
CONTROL: Medidas para gestionar el riesgo, incluyendo politicas, procedimientos, directrices, practicas o estructuras de la organizacion que puedan ser de naturaleza administrativa, tecnica,de gestion o legal.
DIRECTRIZ: Descripcion que aclara lo que se deberia hacer y como hacerlo, para alcanzar los obejetivos establecidos en las politicas
Seguridad Informática basada en ISO 27002
ISO/IEC 27000 es un conjunto de estándares desarrollados- o en fase de desarrollo - por ISO (International Organization for Standardization) e IEC (International Electrotechnical Commission), que proporcionan un marco de gestión de la seguridad de la información utilizable por cualquier tipo de organización, ya sea pública o privada, grande o pequeña.
Beneficios
Establecimiento de una metodología de gestión de la seguridad clara y estructurada. Reducción del riesgo de pérdida, robo o corrupción de información. Los clientes tienen acceso a la información a través medidas de seguridad. Los riesgos y sus controles son continuamente revisados. Las auditorías externas ayudan cíclicamente a identificar las debilidades del sistema y las áreas a mejorar. Posibilidad de integrarse con otros sistemas de gestión (ISO 9001, ISO 14001, OHSAS 18001). Continuidad de las operaciones necesarias de negocio tras incidentes de gravedad. Conformidad con la legislación vigente sobre información personal, propiedad intelectual y otras. Imagen de empresa a nivel internacional y elemento diferenciador de la competencia. Confianza y reglas claras para las personas de la organización. Reducción de costes y mejora de los procesos y servicio. Aumento de la motivación y satisfacción del personal. Aumento de la seguridad en base a la gestión de procesos en vez de en la compra sistemática de productos y tecnologías.