viernes, 29 de mayo de 2015

Áreas principales de la norma ISO 27002


Generalidades.
La ISO 27002 es una guía de buenas prácticas que describe cuáles deben de ser los objetivos de control que se deben aplicar sobre la seguridad de la información. Funciona de la siguiente manera:1. Las empresas que desean resguardar sus activos de información implementan la norma ISO 27001, la cual consiste en la creación de un Sistema de Gestión de la Seguridad de la Información.
2. Para evaluar el desempeño del estándar anterior, se utiliza la ISO 27002 en la que están recopilados los controles que deben ser aplicados para evaluar el desempeño del estándar. Cabe destacar que la ISO 27001 también contiene un conjunto de controles; pero estos se refieren a los requisitos para la creación del SGSI y; por otra parte, los controles especificados en la ISO 27002 sirven para la evaluación de la misma.
En este sentido, la ISO 27002 se utiliza como un documento de referencia y como tal, NO es certificable.
Contenido de la Norma.
En total la norma contiene 39 objetivos de control y 133 controles los cuales están agrupados en 11 dominios. La siguiente figura muestra cada uno de los dominios de la norma.
1. Políticas de Seguridad. Consiste en los controles que se aplican a las políticas de seguridad de la información. Comprende tanto la elaboración del documento que recopile todas las políticas, como su revisión.
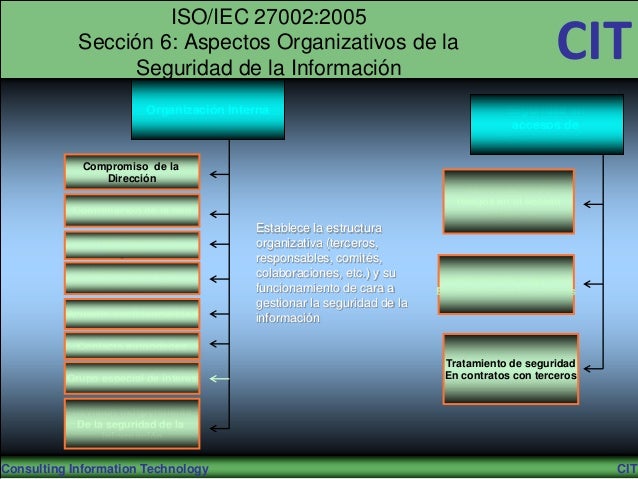
2. Organización de la Seguridad de la Información. Esta sección tiene dos objetivos de control que corresponden a la organización interna de la información y su trato con terceros.
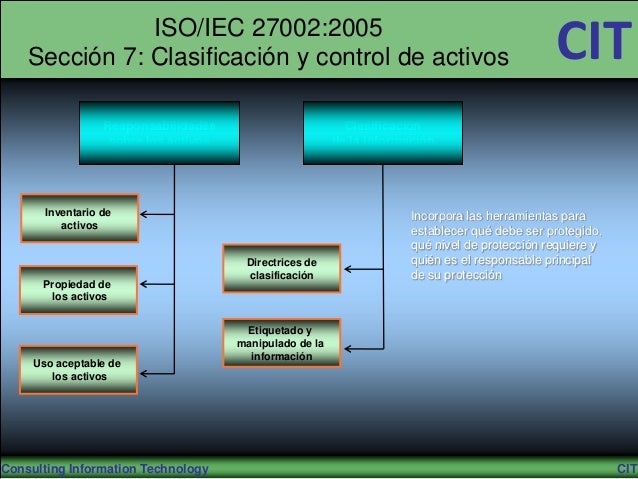
3. Gestión de Activos. Este dominio posee dos activos que tratan la responsabilidad sobre los activos; es decir, quién es responsable de qué activo, y la clasificación de la información, que contiene una serie de directrices para clasificar la información y su posterior manipulación.
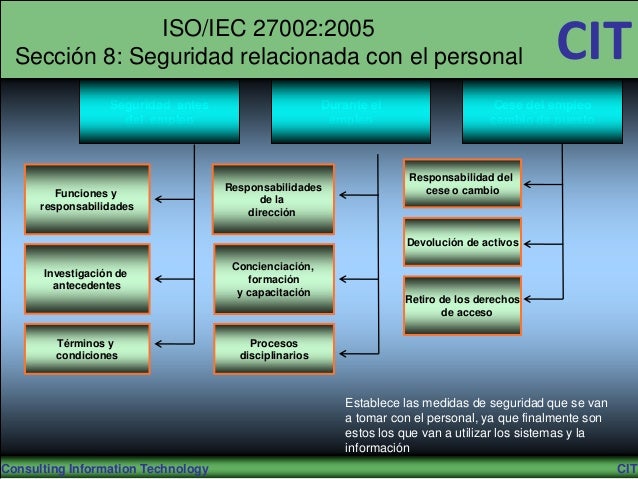
4. Seguridad de los Recursos Humanos. Comprende todos los controles que se deben implementar para evitar la fuga de información por parte del personal de la empresa. El
dominio contiene tres controles que corresponden al ciclo de trabajo de una persona: antes del empleo, durante el empleo y el cese del empleo.
5. Seguridad física y del entorno. Para que los datos estén debidamente resguardados, es necesario que éstos se encuentren en una zona segura y con los equipos adecuados; debidamente preparados para ejecutar la tarea encomendada. Este dominio comprende los controles necesarios tanto para la preparación de áreas seguras, como para el emplazamiento y protección de equipos.
6. Gestión de Comunicaciones y Operaciones. Este dominio es el más largo de toda la norma y comprende diez objetivos de control que aseguran una comunicación efectiva entre los sistemas de información; así como
asegura todas las operaciones que conlleven un intercambio de información, como: servicios de e-commerce, redes de datos, entre otros.
7. Control de Acceso. Es lógico pensar que; en una empresa, no todos los usuarios deben tener acceso a toda la información de la empresa; sino que cada usuario debe acceder únicamente a la información con la que trabaja. Para ello, se establecen 6 objetivos de control que definen la meta que se ha de alcanzar mediante la gestión de los accesos de usuario y la concesión de privilegios.
8. Adquisición, desarrollo y mantenimiento de sistemas de información. Para que la información de una empresa esté debidamente resguardada, es necesario que el sistema de seguridad que se ha implementado esté en una continua revisión. Para ello, se plantean 6 objetivos de control sobre los cuales ha de guiarse el tratamiento de los SI.
9. Gestión de Incidentes en la seguridad. Al implementar un sistema de gestión de la Seguridad de la Información, cualquier incidente implica un fallo en el mismo y ha de ser controlado correctamente para que no afecte otras áreas de la organización. Se plantean 2 objetivos: el primero está relacionado con la identificación de los puntos débiles del SGSI y el segundo con la gestión de incidentes y la implementación de mejoras al sistema.
10. Gestión de la continuidad del negocio. Este dominio tiene un solo objetivo y consiste en el alineamiento de los objetivos del SGSI con los objetivos de la compañía.
11. Cumplimiento. Este es el último dominio y se plantea como una evaluación. Se evalúan distintos factores: requisitos legales, normas de seguridad y cumplimiento técnico, y auditorías.
En conclusión la ISO 27002 sirve como un punto de información de la serie de normas 27000. Evalúa y rectifica su implementación mediante la aplicación de objetivos de control. Dichos objetivos han de ser cumplidos para garantizar la correcta implantación de las normas; así como el funcionamiento de la empresa en cuanto a la seguridad de la información.
Referencias
ISO 27002. “ISO/IEC 27002:2005 Dominios, Objetivos de Control y Controles.”. Disponible en: http://www.iso27000.es/download/ControlesISO27002-2005.pdf [Última Visita: 27/02/2013]
ISO 27002. “Objetivos de la ISO 27002”. Disponible en: http://www.iso27002.es/ [Última Visita: 27/02/2013]
“Sotelo Marcos”. “ISO/IEC 27002:2005”. Disponible en: e-computacion.net/av200/mod/resource/view.php?id=9 [Última Visita: 27/02/2013]


Modelo de gestión de la seguridad, ISO 27002 
  •  Administración de seguridad de la información CIT Conformidad legal (3 Objetivo, 10 Controles) Plan de Continuidad de Negocio (10 Objetivo, 32 Controles) Política de seguridad (7 Objetivo, 25 Controles) (6 Objetivo, 16 Controles) Control de acceso (1 Objetivo, 2 Controles) Comunicaciones Mantenimiento Y operaciones De sistemas (1 Objetivo, 5 Controles) Seguridad del personal Seguridad física (3 Objetivo, 9 Controles) (2 Objetivo, 13 Controles) Estructura organizativa Clasificación de activos (3 Objetivo, 11 Controles) (2 Objetivo, 5 Controles)Consulting Information Technology CIT
  • Diagrama de la Norma ISO 27002 CIT Seguridad organizativa Política de Seguridad Seguridad lógica Seguridad física Organización de la Seguridad legal Seguridad de la información Gestión de activos Control de accesos conformidad Seguridad física y del Seguridad en los entorno Recursos Humanos Gestión de Gestión de la Gestión de Adquisición, desarrollo y Incidentes de seg. Continuidad del comunicaciones mantenimiento de de la información negocio y operaciones sistemas de informaciónConsulting Information Technology CIT
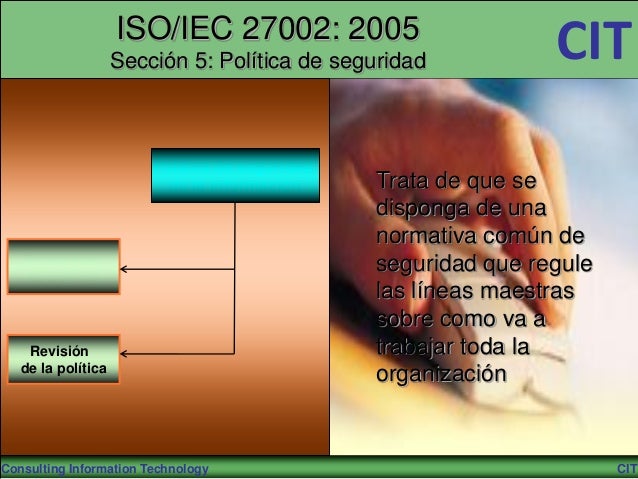
  •  ISO/IEC 27002: 2005 Sección 5: Política de seguridad CIT Política de seguridad de la información Trata de que se disponga de una normativa común de Documento de política seguridad que regule las líneas maestras sobre como va a Revisión trabajar toda la de la política organizaciónConsulting Information Technology CIT
  •  ISO/IEC 27002:2005 Sección 6: Aspectos Organizativos de la Seguridad de la Información CIT Organización Interna Seguridad en accesos de Terceras partes Compromiso de la Dirección Identificación de riesgos en el acceso Coordinación de la Seg de terceros Establece la estructura Responsables de organizativa (terceros, Seguridad responsables, comités, Autorización para colaboraciones, etc.) y su Tratamiento de seguridad procesar la información funcionamiento de cara a En relación con los clientes gestionar la seguridad de la Acuerdo confidencialidad información Contacto autoridades Tratamiento de seguridad Grupo especial de interés En contratos con terceros Revisión independiente De la seguridad de la informaciónConsulting Information Technology CIT
  •  ISO/IEC 27002:2005 Sección 7: Clasificación y control de activos CIT Responsabilidades Clasificación sobre los activos de la información Inventario de Incorpora las herramientas para activos establecer qué debe ser protegido, qué nivel de protección requiere y Directrices de quién es el responsable principal clasificación de su protección Propiedad de los activos Etiquetado y manipulado de la información Uso aceptable de los activosConsulting Information Technology CIT
  •  ISO/IEC 27002:2005 Sección 8: Seguridad relacionada con el personal CIT Seguridad antes Durante el Cese del empleo del empleo empleo cambio de puesto Responsabilidad del Responsabilidades cese o cambio Funciones y de la responsabilidades dirección Devolución de activos Concienciación, Investigación de formación antecedentes y capacitación Retiro de los derechos de acceso Términos y Procesos condiciones disciplinarios Establece las medidas de seguridad que se van a tomar con el personal, ya que finalmente son estos los que van a utilizar los sistemas y la informaciónConsulting Information Technology CIT
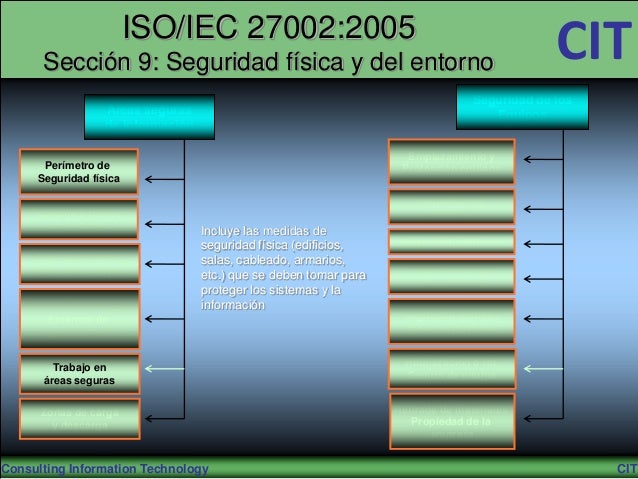
  •  ISO/IEC 27002:2005 Sección 9: Seguridad física y del entorno CIT Seguridad de los Áreas seguras Equipos de información Emplazamiento y Perímetro de Protección equipos Seguridad física Instalaciones Controles físicos suministros de entrada Incluye las medidas de seguridad física (edificios, Seguridad cableado Seguridad oficinas, salas, cableado, armarios, despachos e insta. etc.) que se deben tomar para Mantenimiento de equipos proteger los sistemas y la Protección amenazas información Externas de Seguridad equipos origen ambiental fuera de la oficina Trabajo en Reutilización o ret. áreas seguras Segura de equipo Zonas de carga Retirada de materiales y descarga Propiedad de la empresaConsulting Information Technology CIT
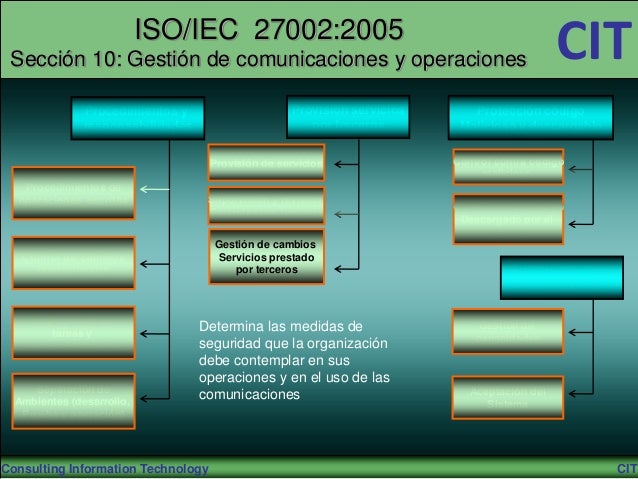
  •  ISO/IEC 27002:2005 Sección 10: Gestión de comunicaciones y operaciones CIT Procedimientos y Provisión servicios Protección código responsabilidades por terceros Malicioso y descargable Provisión de servicios Control contra código malicioso. Procedimientos de operaciones escritos Supervisión y revisión Control contra código Servicios por terceros Descargado por el cliente Gestión de cambios Control de cambios Servicios prestado operacionales por terceros Planificación y Aceptación del sist. Segregación de tareas y Determina las medidas de Gestión de capacidades responsabilidades seguridad que la organización debe contemplar en sus operaciones y en el uso de las Separación de Aceptación del Ambientes (desarrollo, comunicaciones Sistema Prueba y operación)Consulting Information Technology CIT
  • ISO/IEC 27002:2005 Sección 10: Gestión de comunicaciones y operaciones CIT Manipulación Intercambio de Copias de seguridad de los soportes información Gestión de soportes extraíbles Políticas y Copias de seguridad de procedimiento La información Intercambio de informac. Retirada de soportes Acuerdos de cambio Seguridad de Procedimientos de Redes Manipulación de la info. Controles de red Soportes físicos Seguridad de la en transito Documentación del sist. Seguridad de los Mensajería Servicios de red Determina las medidas de Electrónica seguridad que la organización debe contemplar en sus Sistemas de información operaciones y en el uso de las empresariales comunicacionesConsulting Information Technology CIT
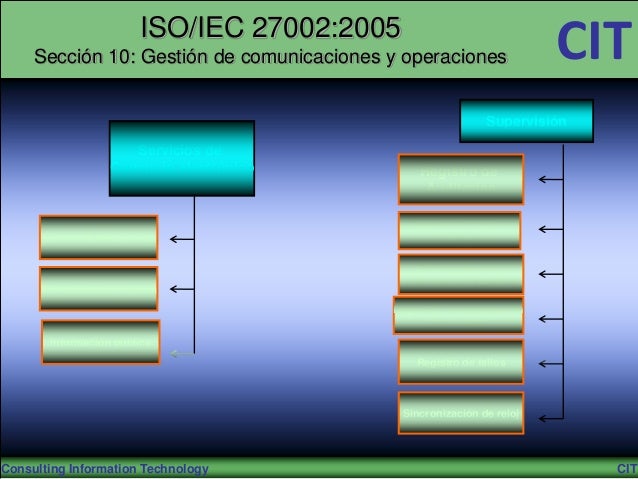
  •  ISO/IEC 27002:2005 Sección 10: Gestión de comunicaciones y operaciones CIT Supervisión Servicios de Comercio electrónico Registro de Auditorias Supervisión uso del Comercio electrónico sistema Protección de la Información registros Transacciones en línea Registros administración y operación Información pública Registro de fallos Sincronización de relojConsulting Information Technology CIT
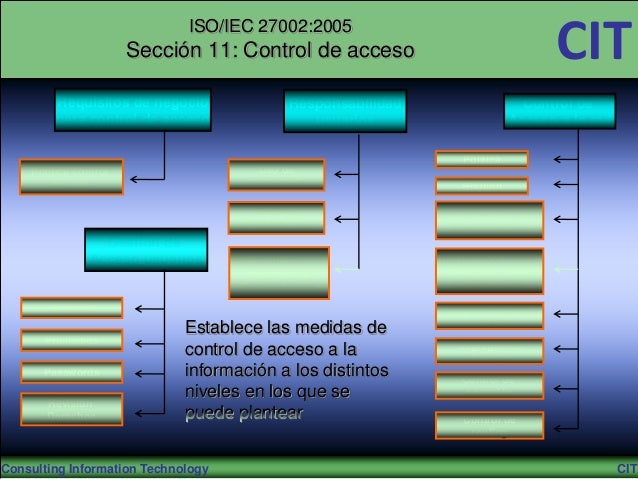
  •  ISO/IEC 27002:2005 Sección 11: Control de acceso CIT Requisitos de negocio Responsabilidad Control de para control de acceso usuarios Acceso a la red Política Política control Uso de acceso passwords Routing Equipos Identificación de desatendidos equipos de red Gestión de Acceso usuarios Puesto de trabajo Diagnostico remoto despejado y Protección puertos pantalla limpia configuración Registro Segregación de redes Establece las medidas de Privilegios Segregación control de acceso a la de redes Passwords información a los distintos Control de niveles en los que se conexión Revisión Derechos puede plantear Control de routingConsulting Information Technology CIT
  •  ISO/IEC 27002:2005 Sección 11: Control de acceso CIT Control de acceso al SO Ordenadores portátiles Control acceso y teletrabajo a aplicaciones y a la información Procedimiento seguro de inicio de sesión Informática móvil Restricción Identificación y de acceso Autenticación usuario Teletrabajo Aislamiento Sistema gestión de sistemas sensibles contraseña Uso recursos del sistema Desconexión Automática de sesión Limitación tiempo conexiónConsulting Information Technology CIT
  •  ISO/IEC 27002:2005 Sección 12: Adquisición, desarrollo y mantenimiento de los sistemas de información CIT Requisitos Controles Seguridad de seguridad de sistemas de información criptográficos Desarrollo y soporte Política de Análisis y criptografía especificaciones Control de Tratamiento correcto Gestión claves cambios de las aplicaciones Vulnerabilidad Revisión técnica de técnica Seguridad de los Aplicaciones tras Validación de Archivo del sistema cambios SO Datos de entrada Restricción de Control proceso Control software Cambios software en explotación Control de interno vulnerabilidades Fugas de Integridad de Protección información los mensajes datos prueba Desarrollo Validación de los Control externalizado datos de salida Código fuente Trata los aspectos que se deben contemplar sobre el correcto mantenimiento de sus sistemas y al desarrollo de los aplicativos que utiliza en sus operacionesConsulting Information Technology CIT
  • ISO/IEC 27002:2005 Sección 13: Gestión de incidentes en la seguridad de la información CIT Incidentes de seguridad Notificación eventos y puntos de la información y Débiles de la seguridad mejoras de la información Responsabilidades y Notificación eventos Procedimientos Aprendizaje de los Incidentes de seguridad Notificación puntos Débiles de la seguridad Recopilación de evidencias Trata los aspectos que se deben contemplar sobre el correcto mantenimiento de sus sistemas y al desarrollo de los aplicativos que utiliza en sus operacionesConsulting Information Technology CIT
  • ISO/IEC 27002:2005 Sección 14: Gestión de la continuidad del negocio CIT Seguridad de la información en la gestión del negocio Inclusión de la seguridad de la información en el proceso de gestión de continuidad del negocio Continuidad del negocio y evaluación de riesgos Desarrollo e implantación de planes de continuidad que incluyan seguridad de la información Marco de referencia para la Planificación de la continuidad del negocio Pruebas, mantenimiento y Reevaluación de planes de continuidadConsulting Information Technology CIT
  •  ISO/IEC 27002:2005 Sección 15: Cumplimiento CIT Cumplimiento de los Cumplimiento de las Requisitos legales Políticas y normas de seguridad y cumplimiento técnico Identificación de la Legislación aplicable Cumplimiento de las políticas Derechos propiedad y normas de seguridad Intelectual (DPI) Protección documentos Comprobación del Consideraciones de las de la organización Cumplimiento técnico Auditorías de los Sistemas de información Protección datos y Privacidad información personal Control de Auditoría de los sistemas de información Prevención uso indebido De los recursos tratamiento de la información Protección de las herramientas Regulación de los controles de auditoria de los sistemas de criptográficos información Trata los aspectos que se deben contemplar sobre el correcto mantenimiento de sus sistemas y al desarrollo de los aplicativos que utiliza en sus operacionesConsulting Information Technology CIT
  • Gracias … CIT Apoyo gerencial Necesitamos la La Seguridad es un proceso, artillería correcta Equipo Sólido No un producto ¿Preguntas? Alianzas EstratégicasConsulting Information Technology CIT


martes, 26 de mayo de 2015

TERMINOS Y DE FINICIONES

Para los propositos  de este documento  se aplican los siguientes terminos y definiciones:

ACTIVO: Cualquier cosa que tenga valor para la organizacion.

CONTROL: Medidas para gestionar el riesgo, incluyendo politicas, procedimientos, directrices, practicas o estructuras de la organizacion que puedan ser de naturaleza administrativa, tecnica,de gestion o legal.

DIRECTRIZ: Descripcion que aclara lo que se deberia hacer y como hacerlo, para alcanzar los obejetivos establecidos en las politicas  


Seguridad Informática basada en ISO 27002

ISO/IEC 27000 es un conjunto de estándares desarrollados - o en fase de desarrollo - por ISO (International Organization for Standardization) e IEC (International Electrotechnical Commission), que proporcionan un marco de gestión de la seguridad de la información utilizable por cualquier tipo de organización, ya sea pública o privada, grande o pequeña.

Beneficios

Establecimiento de una metodología de gestión de la seguridad clara y estructurada.
Reducción del riesgo de pérdida, robo o corrupción de información. Los clientes tienen acceso a la información a través medidas de seguridad. Los riesgos y sus controles son continuamente revisados. Las auditorías externas ayudan cíclicamente a identificar las debilidades del sistema y las áreas a mejorar.
Posibilidad de integrarse con otros sistemas de gestión (ISO 9001, ISO 14001, OHSAS 18001). Continuidad de las operaciones necesarias de negocio tras incidentes de gravedad.
Conformidad con la legislación vigente sobre información personal, propiedad intelectual y otras. Imagen de empresa a nivel internacional y elemento diferenciador de la competencia.
Confianza y reglas claras para las personas de la organización. Reducción de costes y mejora de los procesos y servicio. Aumento de la motivación y satisfacción del personal.
Aumento de la seguridad en base a la gestión de procesos en vez de en la compra sistemática de productos y tecnologías.


QUE ES LA SEGURIDAD DE LA INFORMACION ?

La seguridad de la información es el conjunto de medidas preventivas y reactivas de las organizaciones y de los sistemas tecnológicos que permiten resguardar y proteger la información buscando mantener la confidencialidad, la disponibilidad e integridadde la misma.
El concepto de seguridad de la información no debe ser confundido con el de seguridad informática, ya que este último sólo se encarga de la seguridad en el medio informático, pero la información puede encontrarse en diferentes medios o formas, y no solo en medios informáticos.
Para el hombre como individuo, la seguridad de la información tiene un efecto significativo respecto a su privacidad, la que puede cobrar distintas dimensiones dependiendo de la cultura del mismo.
El campo de la seguridad de la información ha crecido y evolucionado considerablemente a partir de la Segunda Guerra Mundial, convirtiéndose en una carrera acreditada a nivel mundial. Este campo ofrece muchas áreas de especialización, incluidos la auditoría de sistemas de información, planificación de la continuidad del negocio, ciencia forense digital y administración de sistemas de gestión de seguridad, entre otros.
En la seguridad de la información es importante señalar que su manejo está basado en la tecnología y debemos de saber que puede ser confidencial: la información está centralizada y puede tener un alto valor. Puede ser divulgada, mal utilizada, ser robada, borrada o saboteada. Esto afecta su disponibilidad y la pone en riesgo. La información es poder, y según las posibilidades estratégicas que ofrece tener acceso a cierta información, ésta se clasifica como:
Crítica: Es indispensable para la operación de la empresa.
Valiosa: Es un activo de la empresa y muy valioso.
Sensible: Debe de ser conocida por las personas autorizadas
Existen dos palabras muy importantes que son riesgo y seguridad:
Riesgo: Es la materialización de vulnerabilidades identificadas, asociadas con su probabilidad de ocurrencia, amenazas expuestas, así como el impacto negativo que ocasione a las operaciones de negocio.
Seguridad: Es una forma de protección contra los riesgos.
La seguridad de la información comprende diversos aspectos entre ellos la disponibilidad, comunicación, identificación de problemas, análisis de riesgos, la integridad, confidencialidad, recuperación de los riesgos.
Precisamente la reducción o eliminación de riesgos asociado a una cierta información es el objeto de la seguridad de la información y la seguridad informática. Más concretamente, la seguridad de la información tiene como objeto los sistemas el acceso, uso, divulgación, interrupción o destrucción no autorizada de información.1 Los términos seguridad de la información, seguridad informática y garantía de la información son usados frecuentemente como sinónimos porque todos ellos persiguen una misma finalidad al proteger la confidencialidad, integridad y disponibilidad de la información. Sin embargo, no son exactamente lo mismo existiendo algunas diferencias sutiles. Estas diferencias radican principalmente en el enfoque, las metodologías utilizadas, y las zonas de concentración. Además, la seguridad de la información involucra la implementación de estrategias que cubran los procesos en donde la información es el activo primordial. Estas estrategias deben tener como punto primordial el establecimiento de políticas, controles de seguridad, tecnologías y procedimientos para detectar amenazas que puedan explotar vulnerabilidades y que pongan en riesgo dicho activo, es decir, que ayuden a proteger y salvaguardar tanto información como los sistemas que la almacenan y administran. La seguridad de la información incumbe a gobiernos, entidades militares, instituciones financieras, los hospitales y las empresas privadas con información confidencial sobre sus empleados, clientes, productos, investigación y su situación financiera.